
অ্যাস্ট্রাম এন্টারটেইনমেন্ট অবকাঠামো মনিটরিং ও অ্যাক্সেস ব্যবস্থাপনাকে ‘সোলারা’র প্রযুক্তিতে স্থানান্তর করেছে
২০টিরও বেশি প্রকল্পের পোর্টফোলিও থাকা কোম্পানি Astrum Entertainment, যার অধিকাংশই অনলাইন গেম, রাশিয়ায় সমন্বিত সাইবার নিরাপত্তা পরিষেবা প্রদানকারী Solar গ্রুপ অব কোম্পানিজের সঙ্গে সহযোগিতা শুরু করার কথা জানিয়েছে।
নিয়োগ করা তথ্য নিরাপত্তা (আইবি) বিশেষজ্ঞদের অগ্রাধিকারমূলক কাজ ছিল Astrum Play-এর পরিধি পর্যবেক্ষণ করা—এটি নিজস্বভাবে তৈরি একটি গেমিং প্ল্যাটফর্ম, যা Astrum Entertainment-এর গেমগুলোতে প্রবেশের একক মাধ্যম হিসেবে কাজ করে। এই পরিধির মধ্যে খেলোয়াড়দের ব্যক্তিগত তথ্য সংরক্ষিত থাকে: অ্যাকাউন্ট, সংযুক্ত ইমেইল ঠিকানা, পেমেন্ট-সংক্রান্ত তথ্য এবং ইন-গেম কেনাকাটার বিবরণ।
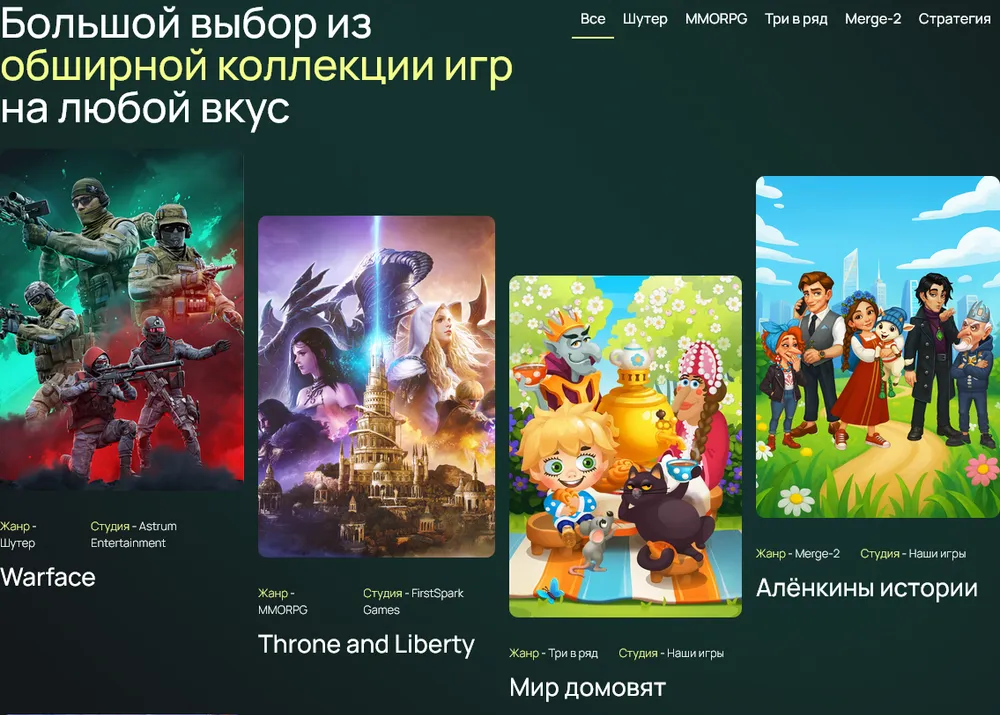
পরিষেবাটির ব্যাপ্তি বিবেচনায় (শুধু Warface শুটার গেমটিরই সারা বিশ্বে ১২০ মিলিয়নেরও বেশি খেলোয়াড় রয়েছে), সন্দেহজনক কার্যকলাপ আইবি-ঘটনায় রূপ নেওয়ার আগেই শনাক্ত করা জরুরি ছিল। তাই Solar JSOC (Joint Security Operation Center — Solar-এর সমন্বিত নিরাপত্তা পর্যবেক্ষণ কেন্দ্র) পরিধির অন্তর্ভুক্ত VPN সংযোগ, ডোমেইন কন্ট্রোলার, ডেটাবেস এবং অন্যান্য গুরুত্বপূর্ণ সিস্টেম পর্যবেক্ষণের আওতায় আনে। Astrum Entertainment-এর জন্য আইবি-সংক্রান্ত ঘটনা শনাক্তকরণ ও সমন্বয়ের নিয়ম কনফিগার করা হয়: PAM এড়িয়ে কোনো সংবেদনশীল সার্ভারে প্রবেশের চেষ্টা নিরাপত্তানীতির লঙ্ঘন হিসেবে নথিভুক্ত হয়।
মজার ব্যাপার হলো, কেন্দ্রটি সঙ্গে সঙ্গেই সন্দেহজনক কার্যকলাপ শনাক্ত করে, যা আসলে... Astrum-এর অভ্যন্তরীণ সিস্টেম থেকে শুরু করা নিয়মিত পরীক্ষা ছিল। তবুও, Solar JSOC-এর পর্যবেক্ষণে দেখা গেছে যে নির্দিষ্ট নিয়ম কনফিগার করলে বিশ্বস্ত পরিবেশের ভেতরের অস্বাভাবিকতা এবং বাইরের আক্রমণ—দুটিই দ্রুত শনাক্ত করা যায়।
«শুরুতে আমরা একটি পরিধির জন্য বাণিজ্যিক SOC নিয়েছিলাম—Astrum Play। সেটিকে সার্বক্ষণিক নিয়ন্ত্রণে রাখা আমাদের জন্য গুরুত্বপূর্ণ ছিল। পরে বুঝতে পারি, এর আওতা বাড়ানো দরকার। নিজস্ব SOC গড়ে তুলতে সার্বক্ষণিক পালার জন্য অন্তত চারজন পূর্ণকালীন বিশেষজ্ঞ প্রয়োজন, যা আমাদের জন্য পরিষেবা-ভিত্তিক মডেলের তুলনায় অনেক বেশি ব্যয়বহুল। Solar JSOC-এর সঙ্গে সহযোগিতার ফলে বড় দল নিয়োগ না করেই পর্যবেক্ষণ চালু করা সম্ভব হয়েছে», বলেন Astrum Entertainment-এর ডিজিটাল রূপান্তর বিভাগের পরিচালক সের্গেই শালেঙ্কো।
পৃথকভাবে, Astrum Entertainment এবং Solar কনটেইনার অবকাঠামো নিয়ন্ত্রণের বিষয়টি নিয়ে কাজ করেছে। বাণিজ্যিক সমাধানগুলোতে প্রায়ই কনটেইনারের ভেতরের প্রক্রিয়াগুলোর তথ্য পাওয়া যায় না। Solar-এর দল একটি ওপেন-সোর্স সমাধানের ভিত্তিতে উপায় খুঁজে বের করেছে: এটি কনটেইনার পরিবেশের ঘটনাগুলোর সম্পূর্ণ চিত্র দেয় এবং পর্যবেক্ষণের জন্য আলাদা কোনো পণ্য কেনার প্রয়োজন হয় না। ফলে অতিরিক্ত খরচ ছাড়াই কনটেইনার অবকাঠামো থেকে সর্বোচ্চ পরিমাণ তথ্য পাওয়া গেছে।
আরেকটি কাজ ছিল প্রবেশাধিকার ব্যবস্থাপনা। কোম্পানির অবকাঠামো দুটি ডিরেক্টরি সিস্টেমের ওপর ভিত্তি করে তৈরি, আর কর্মীদের প্রায়ই একই সময়ে উভয় সিস্টেমেই প্রবেশাধিকার প্রয়োজন হয়। বিতরণকৃত পরিবেশে প্রক্রিয়াগুলো ম্যানুয়ালি পরিচালিত হতো: শত শত কর্মী, মস্কো ও ভোরোনেঝে অফিস, এবং দূরবর্তী দল। প্রবেশাধিকার ম্যানুয়ালি তৈরি করা হতো, আর সাবেক কর্মীদের অ্যাকাউন্ট সব সময় সময়মতো নিষ্ক্রিয় করা হতো না। Solar inRights IdM সিস্টেমটি বিচ্ছিন্ন ডিরেক্টরি সিস্টেমগুলোকে 1C-ভিত্তিক মাস্টার সিস্টেমের সঙ্গে যুক্ত করে এবং অ্যাকাউন্টের জীবনচক্র ব্যবস্থাপনা স্বয়ংক্রিয় করেছে: নতুন কর্মীদের প্রবেশাধিকার প্রস্তুত করা থেকে শুরু করে চাকরি ছাড়ার সময় তা নিষ্ক্রিয় করা পর্যন্ত।
«রাশিয়ায় গেমিং এখন ব্যাপক চর্চায় পরিণত হয়েছে এবং অনেক ব্যবহারকারীর অভ্যাসের অংশ: গেমের মোট দর্শকসংখ্যা ১০ কোটিরও বেশি। জনপ্রিয় গেমগুলো শিশু, কিশোর-কিশোরী এবং প্রাপ্তবয়স্ক খেলোয়াড়দের মনোযোগ আকর্ষণ করে; মাত্র তিন বছরে দর্শকসংখ্যা ২০%-এরও বেশি বেড়েছে। তাই গেম ডেভেলপমেন্টে সাইবার নিরাপত্তা একটি গুরুত্বপূর্ণ উপাদান, যা ব্যবসার স্থিতিশীলতা এবং গ্রাহকদের তথ্য সুরক্ষা নিশ্চিত করে। Astrum Entertainment-এর প্রকল্পে আমরা এমন অবকাঠামোর ভিত্তি তৈরি করেছি, যা কোম্পানির সঙ্গে সঙ্গে সম্প্রসারণের জন্য প্রস্তুত», জোর দিয়ে বলেন Solar গ্রুপ অব কোম্পানিজের সাইবার নিরাপত্তা প্রযুক্তি কেন্দ্রের পরিচালক ইভান ভাসুনভ।