
شرکت استروم اینترتینمنت، پایش زیرساخت و مدیریت دسترسی را به فناوریهای «سولارا» منتقل کرد
شرکت Astrum Entertainment که بیش از ۲۰ پروژه، عمدتاً بازیهای آنلاین، در کارنامه خود دارد، از آغاز همکاری با گروه شرکتهای Solar خبر میدهد؛ گروهی که خدمات جامع امنیت سایبری را در روسیه ارائه میکند.
اولویت کارشناسان امنیت اطلاعات (InfoSec) که به این پروژه پیوستند، نظارت بر محدوده Astrum Play بود؛ پلتفرم بازی اختصاصی این شرکت که دروازهای یکپارچه برای دسترسی به بازیهای Astrum Entertainment فراهم میکند. دادههای شخصی بازیکنان در این محدوده نگهداری میشود: حسابهای کاربری، ایمیلهای پیوندشده، اطلاعات پرداخت و خریدهای درونبازی.
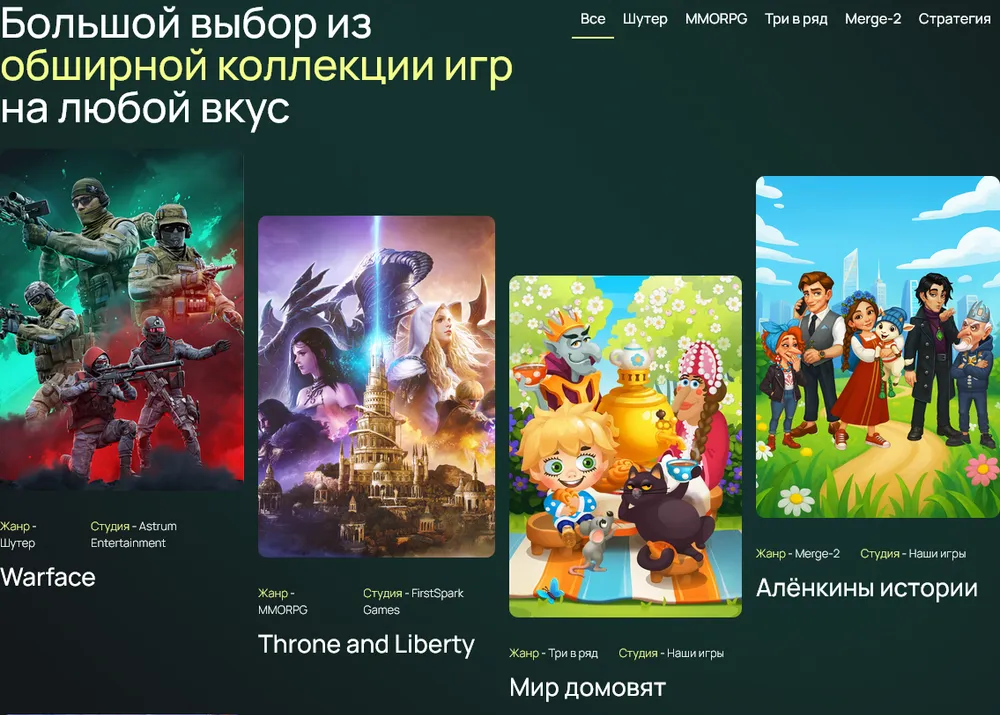
با توجه به گستردگی این سرویس (فقط بازی تیراندازی Warface بیش از ۱۲۰ میلیون بازیکن در سراسر جهان دارد)، شناسایی فعالیت مشکوک پیش از تبدیلشدن آن به یک رخداد امنیت اطلاعات اهمیت داشت. ازاینرو، Solar JSOC (مرکز عملیات مشترک امنیتی — مرکز یکپارچه نظارت امنیتی Solar) اتصالهای VPN ورودی به این محدوده، کنترلکنندههای دامنه، پایگاههای داده و دیگر سامانههای کلیدی را زیر نظر گرفت. برای Astrum Entertainment قواعدی جهت شناسایی و همبستهسازی رویدادهای امنیت اطلاعات تنظیم شد: دسترسی به سروری حساس بدون استفاده از PAM بهعنوان نقض سیاست امنیتی ثبت میشود.
جالب اینکه مرکز بلافاصله فعالیتی مشکوک را شناسایی کرد که معلوم شد... بررسیهای برنامهریزیشدهای بوده که سامانههای داخلی Astrum آغاز کرده بودند. بااینحال، نظارت Solar JSOC نشان داد که با تنظیم قواعد اختصاصی میتوان هم حملات خارجی و هم ناهنجاریهای داخل محیط مورد اعتماد را بهسرعت شناسایی کرد.
«در ابتدا، سرویس SOC تجاری را برای یک محدوده، یعنی Astrum Play، گرفتیم. برایمان مهم بود که آن را پیوسته زیر نظر داشته باشیم. بعد متوجه شدیم که باید دامنه نظارت را گسترش دهیم. راهاندازی SOC اختصاصی با شیفت شبانهروزی به دستکم چهار نیروی تماموقت نیاز دارد که برای ما بسیار پرهزینهتر از مدل خدماتی است. همکاری با Solar JSOC امکان آغاز نظارت را بدون استخدام یک تیم بزرگ فراهم کرد»، سرگئی شالنکو، مدیر تحول دیجیتال Astrum Entertainment، میگوید.
Astrum Entertainment و Solar همچنین بهطور جداگانه به بررسی کنترل زیرساخت کانتینری پرداختند. راهکارهای تجاری اغلب امکان دسترسی به دادههای مربوط به فرایندهای داخل کانتینر را نمیدهند. تیم Solar با استفاده از یک راهکار متنباز رویکردی پیدا کرد که تصویری کامل از رویدادهای محیطهای کانتینری ارائه میدهد و نیازی به خرید محصولی جداگانه برای نظارت ندارد. این راهکار امکان دسترسی به حداکثر دادههای زیرساخت کانتینری را بدون هزینه اضافی فراهم کرد.
مدیریت دسترسی نیز یکی دیگر از اولویتها بود. زیرساخت شرکت بر پایه دو دایرکتوری ساخته شده و کارکنان اغلب همزمان در هر دو سامانه به مجوز دسترسی نیاز دارند. با وجود محیط توزیعشده ــ صدها کارمند، دفترهایی در مسکو و ورونژ و تیمهای دورکار ــ فرایندها بهصورت دستی انجام میشد. دسترسیها بهصورت دستی آماده میشدند و حسابهای کاربری کارکنان سابق نیز همیشه بهموقع غیرفعال نمیشدند. سامانه IdM شرکت Solar، یعنی inRights، دایرکتوریهای پراکنده را به سامانه مرجع مبتنی بر 1C متصل کرد و مدیریت چرخه عمر حسابهای کاربری را خودکار ساخت؛ از آمادهسازی مجوزهای دسترسی کارکنان جدید تا غیرفعالکردن حسابها هنگام ترک شرکت.
«بازیکردن در روسیه به فعالیتی فراگیر و عادتی روزمره برای بسیاری از کاربران تبدیل شده است: مجموع مخاطبان بازیها بیش از ۱۰۰ میلیون نفر است. بازیهای محبوب توجه کودکان، نوجوانان و بزرگسالان را به خود جلب میکنند و تنها در سه سال، شمار مخاطبان بیش از ۲۰ درصد افزایش یافته است. به همین دلیل، امنیت سایبری در صنعت بازیسازی عنصری مهم برای تضمین پایداری کسبوکار و حفاظت از دادههای مشتریان است. در پروژه Astrum Entertainment، زیرساختی پایهگذاری کردیم که برای گسترش همزمان با رشد شرکت آماده است»، ایوان واسونوف، مدیر مرکز فناوریهای امنیت سایبری گروه شرکتهای Solar، تأکید میکند.