
Astrum Entertainment, altyapı izleme ve erişim yönetimini Solara teknolojilerine taşıdı
Portföyünde çoğu çevrim içi oyun olan 20’den fazla proje bulunan Astrum Entertainment, Rusya’da kapsamlı siber güvenlik hizmetleri sunan Solar şirketler grubuyla iş birliğine başladığını duyurdu.
Bilgi güvenliği (BG) uzmanlarının öncelikli görevi, Astrum Entertainment oyunlarına tek noktadan erişim sağlayan, şirketin kendi geliştirdiği oyun platformu Astrum Play’in güvenlik çevresini izlemek oldu. Bu çevrede oyuncuların kişisel verileri saklanıyor: hesaplar, hesaplara bağlı e-posta adresleri, ödeme bilgileri ve oyun içi satın alımlar.
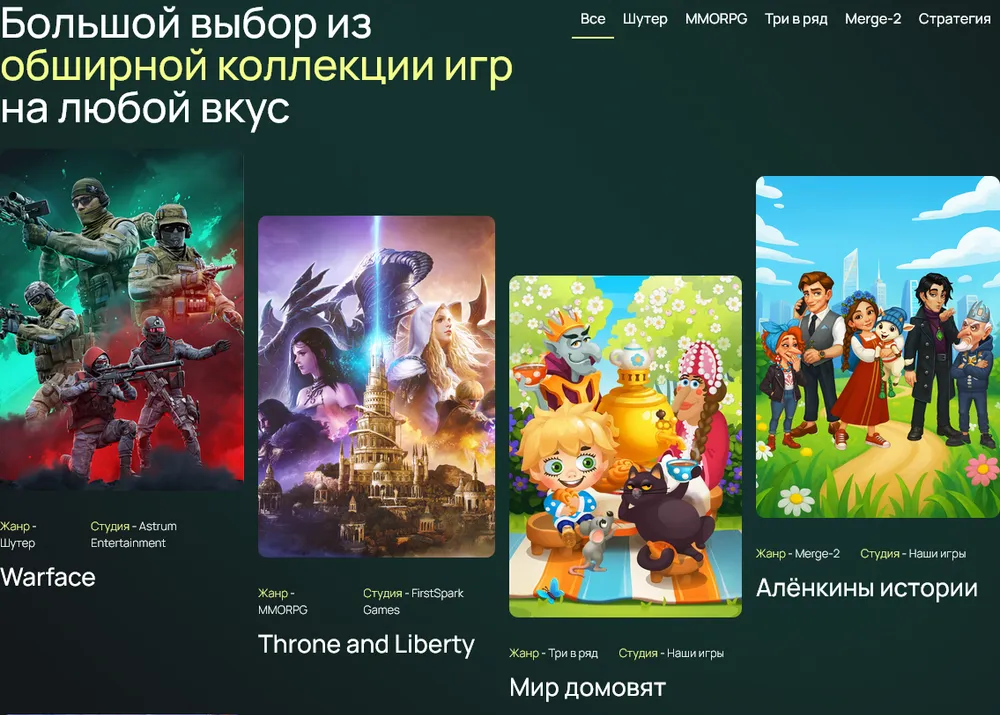
Hizmetin ölçeği göz önüne alındığında (yalnızca Warface adlı nişancı oyununun dünya genelinde 120 milyondan fazla oyuncusu var), şüpheli faaliyetleri bir BG olayına dönüşmeden önce tespit etmek önemliydi. Bu nedenle Solar JSOC (Joint Security Operation Center — Solar’ın Birleşik Güvenlik İzleme Merkezi), güvenlik çevresindeki VPN bağlantılarını, etki alanı denetleyicilerini, veri tabanlarını ve diğer kritik sistemleri izlemeye aldı. Astrum Entertainment için BG olaylarını tespit etme ve ilişkilendirme kuralları oluşturuldu: PAM üzerinden geçmeden hassas bir sunucuya erişilmesi, güvenlik politikası ihlali olarak kaydediliyor.
İşin ilginç yanı, merkezin hemen şüpheli bir faaliyet tespit etmesiydi; ancak bunun, Astrum’un iç sistemleri tarafından başlatılan planlı kontroller olduğu ortaya çıktı. Yine de Solar JSOC’un izleme çalışmaları, kişiye özel kurallar yapılandırarak hem dış saldırıların hem de güvenilir ortam içindeki anormalliklerin hızla tespit edilebildiğini gösterdi.
«Başlangıçta ticari SOC hizmetini tek bir güvenlik çevresi, yani Astrum Play için almıştık. Bu çevreyi sürekli denetim altında tutmak bizim için önemliydi. Sonra kapsamı genişletmemiz gerektiğini fark ettik. 7/24 vardiyalı kendi SOC’umuzu kurmak için en az dört tam zamanlı uzman gerekiyor; bu da bizim için hizmet modelinden çok daha maliyetli. Solar JSOC ile iş birliği, büyük bir ekip işe almadan izlemeyi başlatmamızı sağladı», diyor Astrum Entertainment Dijital Dönüşüm Direktörü Sergey Shalenko.
Astrum Entertainment ve Solar, konteyner altyapısının denetimi konusunu da ayrıca ele aldı. Ticari çözümler çoğu zaman konteyner içindeki süreçlere ilişkin veri edinmeye imkân vermiyor. Solar ekibi, açık kaynaklı bir çözüm temelinde bir yöntem geliştirdi: Bu yöntem, konteyner ortamlarındaki olayları eksiksiz biçimde görmeyi sağlıyor ve izleme için ayrı bir ürün satın almayı gerektirmiyor. Böylece ek maliyet olmadan konteyner altyapısından mümkün olan en fazla verinin elde edilmesi sağlandı.
Bir diğer görev de erişim yönetimiydi. Şirketin altyapısı iki dizin hizmeti üzerine kurulu ve çalışanların çoğu zaman her iki sistemde de aynı anda yetkilere ihtiyacı oluyor. Dağıtık bir ortamda süreçler elle yürütülüyordu: yüzlerce çalışan, Moskova ve Voronej’de ofisler, uzaktan çalışan ekipler. Erişim yetkileri manuel olarak tanımlanıyor, eski çalışanların hesapları ise her zaman zamanında devre dışı bırakılmıyordu. Solar inRights IdM sistemi, ayrı dizinleri 1C tabanlı ana sistemle birleştirdi ve hesapların yaşam döngüsü yönetimini otomatikleştirdi: yeni çalışanların yetkilerinin hazırlanmasından işten ayrıldıklarında hesaplarının devre dışı bırakılmasına kadar.
«Rusya’da oyun oynamak yaygınlaştı ve birçok kullanıcının alışkanlığı hâline geldi: oyunların toplam kitlesi 100 milyonu aşıyor. Popüler oyunlar çocukların, gençlerin ve yetişkin oyuncuların ilgisini çekiyor; kitle yalnızca üç yılda %20’den fazla büyüdü. Bu nedenle oyun geliştirme sektöründe siber güvenlik, iş sürekliliğini ve müşteri verilerinin korunmasını sağlayan önemli bir unsur. Astrum Entertainment projesinde, şirketle birlikte ölçeklenmeye hazır bir altyapının temelini oluşturduk», diye vurguluyor Solar Şirketler Grubu Siber Güvenlik Teknolojileri Merkezi Direktörü Ivan Vassunov.