
אסטרום אנטרטיינמנט העבירה את ניטור התשתיות ואת ניהול הגישה לטכנולוגיות של «סולארה»
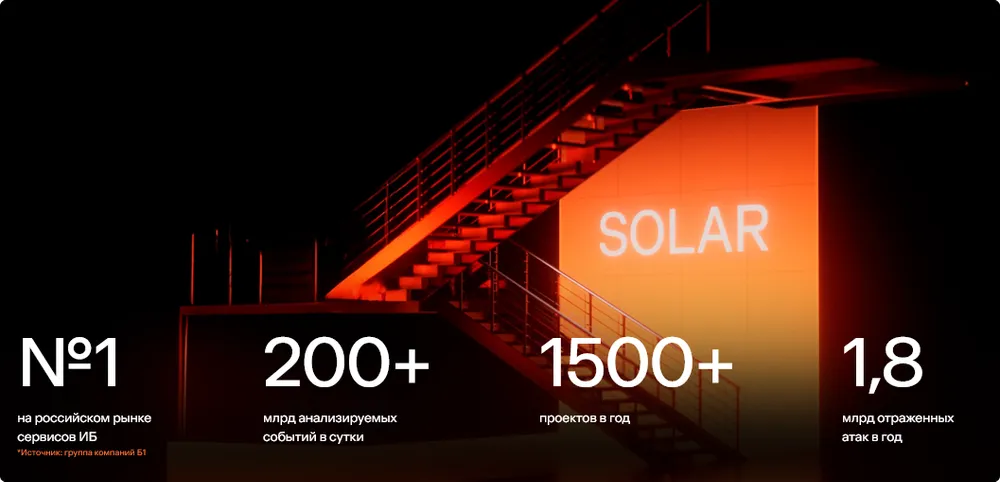
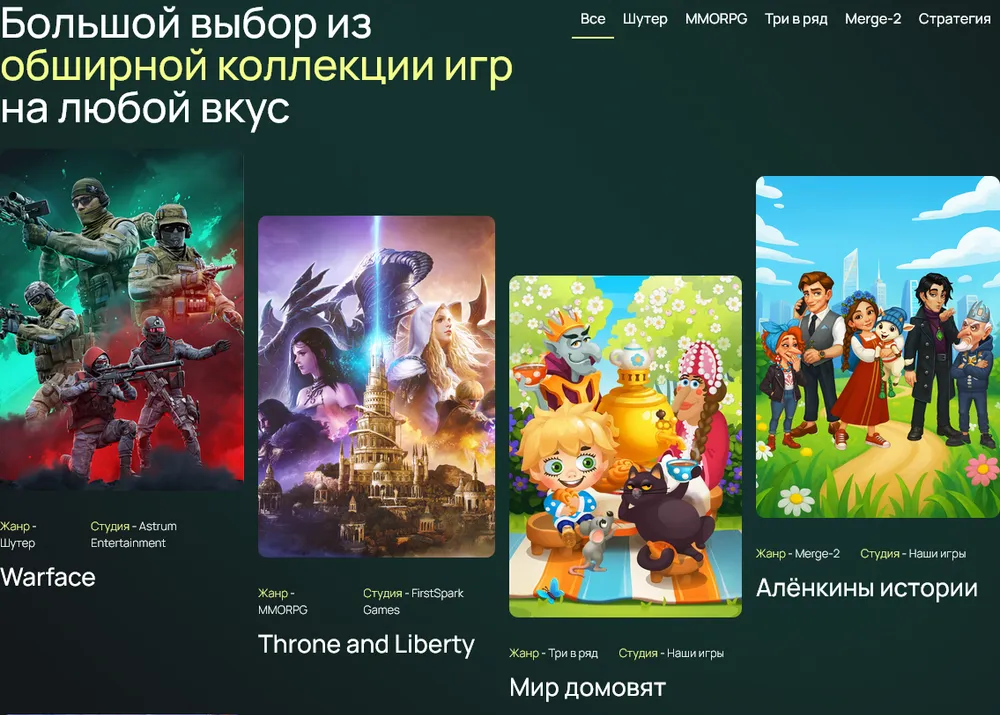
חברת Astrum Entertainment, שמחזיקה בפורטפוליו שלה יותר מ־20 פרויקטים, רובם משחקים מקוונים, מודיעה על תחילת שיתוף פעולה עם קבוצת החברות «סולאר», המספקת שירותי סייבר מקיפים ברוסיה.
המשימה העיקרית שהוטלה על מומחי אבטחת המידע הייתה לנטר את סביבת Astrum Play — פלטפורמת משחקים שפיתחה החברה ומשמשת נקודת גישה יחידה למשחקי Astrum Entertainment. בסביבה זו מאוחסנים הנתונים האישיים של השחקנים: חשבונות, כתובות דוא״ל מקושרות, פרטי תשלום ורכישות בתוך המשחק.
בהתחשב בהיקף השירות (למשחק היריות Warface לבדו יש יותר מ־120 מיליון שחקנים ברחבי העולם), היה חשוב לזהות פעילות חשודה לפני שתהפוך לאירוע אבטחת מידע. לכן Solar JSOC (Joint Security Operation Center — מרכז הניטור המאוחד של «סולאר») החל לנטר חיבורי VPN, בקרי תחום, מסדי נתונים ומערכות מפתח נוספות הנכללות בסביבה. עבור Astrum Entertainment הוגדרו כללים לזיהוי ולתיאום בין אירועי אבטחת מידע: גישה לשרת רגיש תוך עקיפת PAM מתועדת כהפרה של מדיניות האבטחה.
מעניין לציין שהמרכז זיהה מיד פעילות חשודה, שהתבררה כ... בדיקות מתוכננות ביוזמת המערכות הפנימיות של Astrum. אף על פי כן, הניטור של Solar JSOC הראה כי באמצעות הגדרת כללים מותאמים אישית אפשר לזהות במהירות הן מתקפות חיצוניות והן חריגות בסביבה מהימנה.
«בתחילה שכרנו שירות SOC מסחרי עבור סביבה אחת — Astrum Play. היה לנו חשוב לשמור עליה תחת פיקוח מתמיד. בהמשך הבנו שיש להרחיב את הכיסוי. הקמת SOC משלנו עם משמרות מסביב לשעון דורשת לפחות ארבעה מומחים במשרה מלאה, וזה יקר לנו משמעותית ממודל השירות. שיתוף הפעולה עם Solar JSOC אפשר לנו להתחיל בניטור בלי לגייס צוות גדול», מציין סרגיי שלנקו, מנהל הטרנספורמציה הדיגיטלית ב־Astrum Entertainment.
Astrum Entertainment ו«סולאר» בחנו בנפרד גם את סוגיית הפיקוח על תשתית הקונטיינרים. פתרונות מסחריים לא מאפשרים לעיתים קרובות לקבל נתונים על התהליכים המתרחשים בתוך קונטיינר. צוות «סולאר» מצא גישה המבוססת על פתרון קוד פתוח: היא מספקת תמונה מלאה של האירועים בסביבות קונטיינרים ואינה מחייבת רכישת מוצר ניטור נפרד. כך ניתן היה לקבל את מרב הנתונים מתשתית הקונטיינרים ללא עלויות נוספות.
משימה נוספת הייתה ניהול גישה. תשתית החברה מבוססת על שתי ספריות, ולעובדים נדרשות לעיתים קרובות הרשאות בשתי המערכות במקביל. התהליכים בוצעו ידנית בסביבה מבוזרת: מאות עובדים, משרדים במוסקבה ובוורונז׳ וצוותים מרוחקים. ההרשאות הוגדרו ידנית, וחשבונותיהם של עובדים לשעבר לא תמיד נותקו בזמן. מערכת IdM בשם Solar inRights קישרה בין הספריות הנפרדות למערכת מרכזית המבוססת על 1С ואוטומציה את ניהול מחזור החיים של החשבונות: מהכנת ההרשאות לעובדים חדשים ועד לניתוקן עם סיום העסקתם.
«הגיימינג ברוסיה הפך לנחלת הכלל והשתלב בהרגלים של משתמשים רבים: הקהל המצטבר של המשחקים מונה יותר מ־100 מיליון איש. משחקים פופולריים מושכים את תשומת ליבם של ילדים, בני נוער ושחקנים מבוגרים, ובשלוש שנים בלבד גדל הקהל ביותר מ־20%. לכן אבטחת סייבר בתעשיית המשחקים היא מרכיב חשוב, המבטיח את יציבות העסק ואת הגנת נתוני הלקוחות. בפרויקט של Astrum Entertainment יצרנו תשתית בסיסית שמוכנה להתרחב יחד עם החברה», מדגיש איוון וסונוב, מנהל המרכז לטכנולוגיות אבטחת סייבר בקבוצת «סולאר».