
Astrum Entertainment、インフラ監視とアクセス管理を「ソラル」の技術に移行
20以上のプロジェクトをポートフォリオに持ち、その大半がオンラインゲームであるアストラム・エンターテインメントは、ロシアで包括的なサイバーセキュリティサービスを提供するSolarグループとの協業開始を発表しました。
情報セキュリティ(IS)専門家が最優先で取り組んだのは、アストラム・エンターテインメントのゲームプラットフォーム「Astrum Play」のセキュリティ監視です。同社が独自に開発したこのプラットフォームは、同社のゲームにアクセスするための共通窓口となっています。環境内には、プレイヤーのアカウントや登録メールアドレス、決済情報、ゲーム内購入履歴などの個人データが保管されています。
サービスの規模を踏まえると(シューティングゲーム『Warface』だけでも、世界中に1億2,000万人を超えるプレイヤーがいます)、不審な活動がISインシデントに発展する前に検知することが重要でした。そこでSolar JSOC(Joint Security Operation Center、Solar統合セキュリティ監視センター)は、環境内のVPN接続、ドメインコントローラー、データベース、その他の主要システムを監視対象としました。アストラム・エンターテインメント向けにISイベントの検知・相関ルールを設定し、PAMを経由せずに機密性の高いサーバーへアクセスした場合、セキュリティポリシー違反として記録されるようにしました。
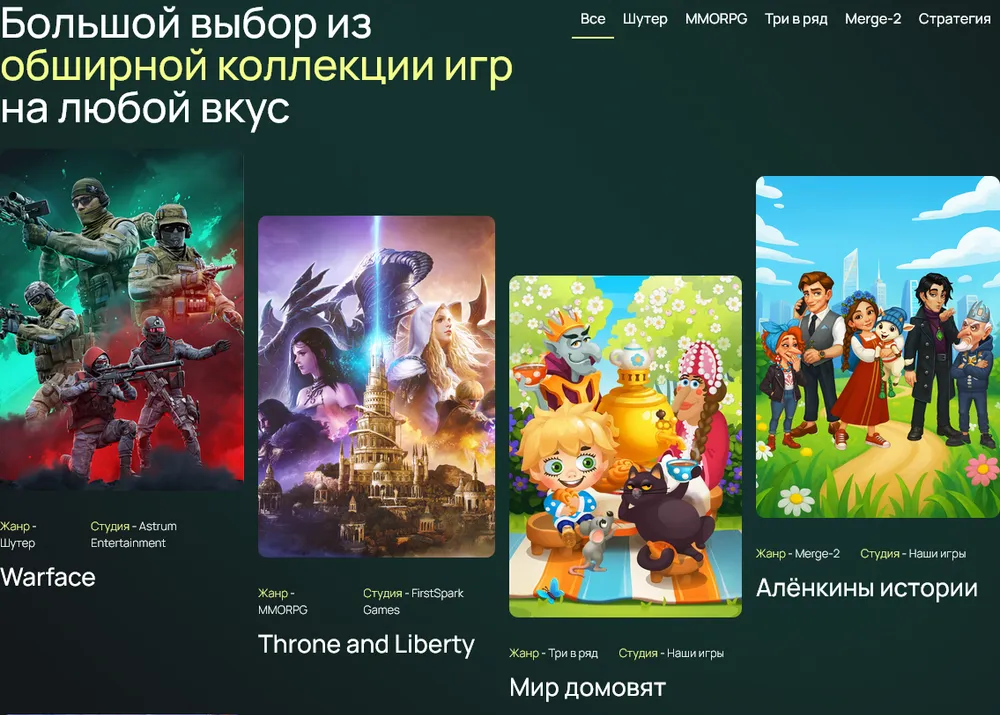
興味深いことに、監視センターはすぐに不審な活動を検知しましたが、その正体は……アストラム社内システムが開始した定期チェックでした。それでも、Solar JSOCの監視によって、個別のルールを設定すれば、外部からの攻撃と信頼された環境内の異常の両方を迅速に検知できることが示されました。
「当初、商用SOCを導入したのはAstrum Playの環境だけでした。常時監視を続けることが重要だったからです。その後、監視範囲を広げる必要があると分かりました。24時間体制の自社SOCを立ち上げるには、少なくとも4人の専門家をフルタイムで雇用する必要があり、当社にとってはサービスを利用するより大幅にコストがかかります。Solar JSOCとの協業により、大規模なチームを採用することなく監視を開始できました」と、アストラム・エンターテインメントのデジタルトランスフォーメーション担当ディレクター、セルゲイ・シャレンコ氏は述べています。
アストラム・エンターテインメントとSolarは、コンテナインフラの監視についても個別に検討しました。商用製品では、コンテナ内のプロセスに関するデータを取得できないことが少なくありません。Solarのチームはオープンソースソリューションを活用した方法を見いだし、コンテナ環境内のイベントを完全に把握できるうえ、監視用の専用製品を別途購入する必要もありません。これにより、追加費用をかけずにコンテナインフラから最大限のデータを取得できるようになりました。
もう一つの課題はアクセス管理でした。同社のインフラは2つのディレクトリサービスで構成されており、従業員は両方のシステムで同時に権限を必要とすることがよくありました。分散した環境(数百人の従業員、モスクワとヴォロネジのオフィス、リモートチーム)で、これらのプロセスは手作業で行われていました。アクセス権の設定も手作業で、退職した従業員のアカウントがすぐに無効化されないこともありました。SolarのIdMシステム「inRights」は、分散していたディレクトリを1Cベースのマスターシステムと連携させ、アカウントのライフサイクル管理を自動化しました。新入社員の権限設定から退職時のアカウント無効化までをカバーしています。
「ロシアではゲームが広く親しまれるようになり、多くのユーザーの日常に定着しています。ゲームの総ユーザー数は1億人を超え、人気タイトルは子どもから若者、大人まで幅広いプレイヤーの関心を集めています。わずか3年間で、ユーザー数は20%以上増加しました。そのため、ゲーム開発におけるサイバーセキュリティは、事業の継続性と顧客データの保護を支える重要な要素です。アストラム・エンターテインメントのプロジェクトでは、会社の成長に合わせて拡張できるインフラの基盤を構築しました」と、Solarグループ サイバーセキュリティ技術センター長、イワン・ヴァスノフ氏は強調します。