
Astrum Entertainment 将基础设施监控和访问管理切换至 Solar 技术
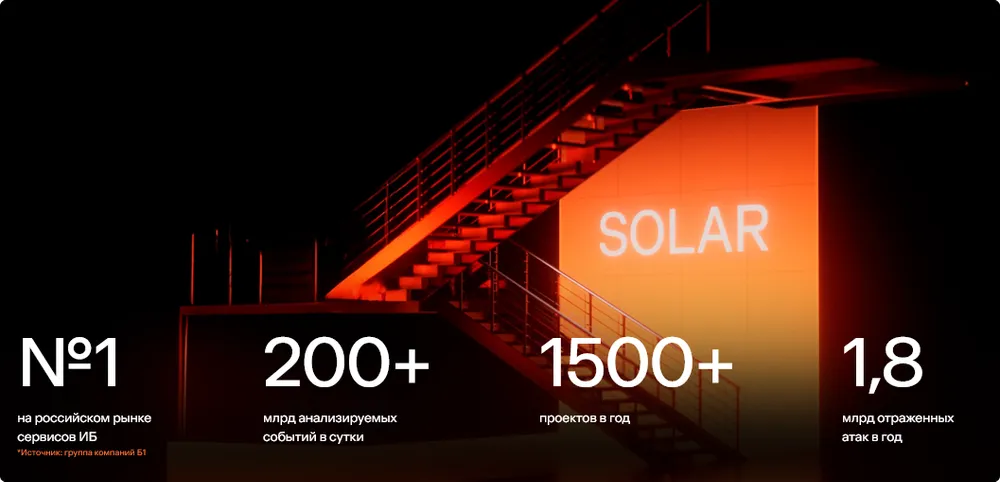
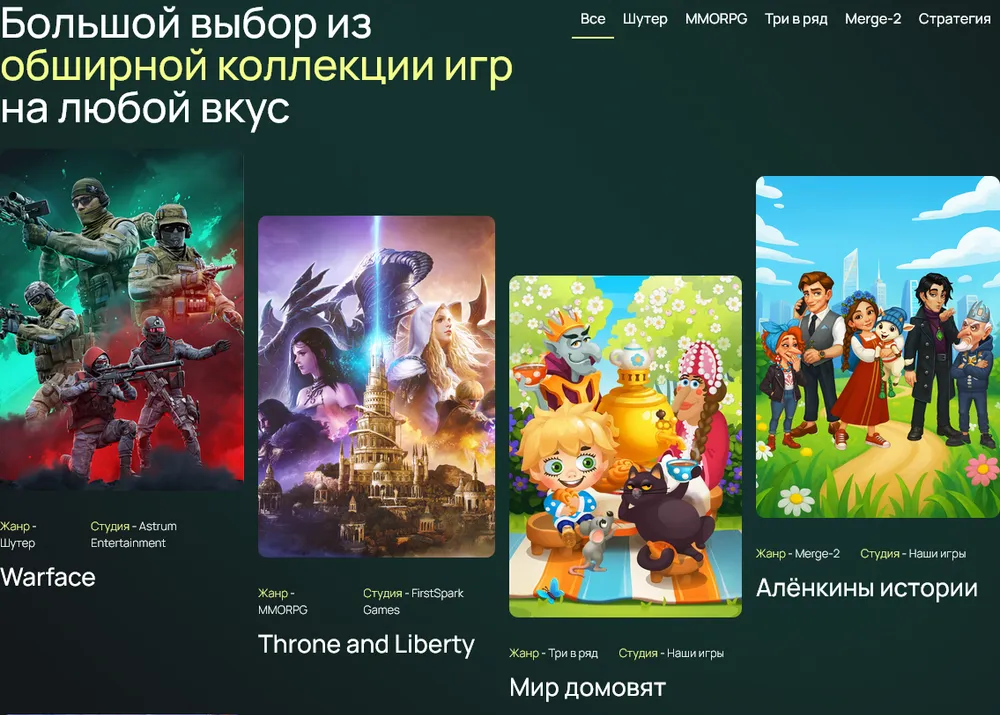
拥有 20 多款作品、其中大多数为在线游戏的 Astrum Entertainment 宣布与集团公司 Solar 开启合作。Solar 在俄罗斯提供综合网络安全服务。
受邀信息安全专家的首要任务,是监控 Astrum Play 的安全边界。Astrum Play 是自主研发的游戏平台,也是访问 Astrum Entertainment 游戏的统一入口。该平台存储着玩家的个人数据,包括账户、绑定邮箱、支付信息和游戏内购买记录。
考虑到服务规模(仅射击游戏 Warface 在全球就拥有超过 1.2 亿名玩家),在可疑活动演变为信息安全事件之前及时发现它至关重要。因此,Solar JSOC(Joint Security Operation Center,Solar 联合安全监控中心)开始监控安全边界内的 VPN 连接、域控制器、数据库及其他关键系统。Solar 为 Astrum Entertainment 配置了信息安全事件检测与关联规则:若绕过 PAM 访问敏感服务器,系统便会将其记录为违反安全策略的行为。
有趣的是,中心很快就发现了可疑活动,结果发现那是……由 Astrum 内部系统发起的计划检查。尽管如此,Solar JSOC 的监控表明,通过配置个性化规则,既能快速发现外部攻击,也能识别可信环境中的异常情况。
“最初,我们采购商业 SOC 服务是为了监控一个安全边界——Astrum Play。对我们来说,持续监控这个平台非常重要。后来我们意识到,监控范围还需要扩大。建立自有 SOC 并实行 24 小时轮班,至少需要四名全职专家,这对我们来说远比服务模式成本高。与 Solar JSOC 合作,让我们无需招聘一支庞大的团队,就能启动监控服务。” —— Astrum Entertainment 数字化转型总监 Sergey Shalenko 表示。
Astrum Entertainment 与 Solar 还专门研究了如何管控容器基础设施。商业解决方案往往无法提供容器内部进程的数据。Solar 团队基于开源解决方案找到了应对方法:它能够全面呈现容器环境中的事件,无需另外采购监控产品。这样一来,无须增加额外成本,就能从容器基础设施中获取最大限度的数据。
另一项任务是访问管理。公司的基础设施基于两个目录构建,员工经常需要同时拥有两个系统中的权限。在分布式环境下,相关流程一直依靠人工处理:员工数以百计,办公地点分布在莫斯科和沃罗涅日,团队也有远程办公人员。权限需要手动配置,而离职员工的账户有时未能及时停用。Solar inRights IdM 系统将分散的目录与基于 1C 的主系统连接起来,并实现了账户生命周期管理自动化:从为新员工配置权限,到员工离职时停用账户。
“游戏在俄罗斯已成为大众活动,也融入了许多用户的日常生活:游戏玩家总数超过 1 亿。热门游戏吸引着儿童、青少年和成年玩家,仅三年间,玩家群体就增长了 20% 以上。因此,网络安全是游戏开发领域的重要一环,能够保障业务稳健运营并保护客户数据。在 Astrum Entertainment 项目中,我们为其打造了基础设施底座,使其能够伴随公司发展而扩展。” —— Solar 集团网络安全技术中心总监 Ivan Vassunov 强调。